Identifiants Teamleader pour Backup TL
Backup Teamleader a besoin d'un Client ID et d'un Client Secret pour démarrer l'autorisation avec Teamleader. L'application affiche cette fenêtre lorsqu'elle ne peut pas encore vérifier l'accès.
sequenceDiagram
    participant U as Utilisateur
    participant A as Backup Teamleader
    participant N as Navigateur
    participant T as Teamleader
    U->>A: Saisir Client ID et Client Secret
    U->>A: Cliquer sur Vérifier
    A->>N: Ouvre la fenêtre d'autorisation
    N->>T: Demande les permissions d'intégration
    T-->>N: Autorisation accordée
    N-->>A: Retour local sur le port 5000 (/callback)
    A-->>U: Confirmation d'accès
Préparer l'intégration
- Ouvrez le portail des intégrations Teamleader. C'est la même destination que le bouton ouvrir les données API de Backup Teamleader.
- Ouvrez l'intégration que vous utiliserez pour la sauvegarde ou créez-en une en suivant la documentation officielle OAuth 2.
- Récupérez le Client ID et le Client Secret dans les paramètres de cette intégration.
- Vérifiez l'URI de redirection et les permissions avant de copier les identifiants dans Backup Teamleader.
URI de redirection
Teamleader exige que le redirect_uri corresponde exactement à une URI autorisée dans les paramètres de l'intégration. Le dépôt ne détermine pas si l'intégration publiée a enregistré localhost, 127.0.0.1 ou un autre nom d'hôte. Copiez et conservez l'exacte URI affichée dans l'intégration existante ; ne interchangez pas ces noms d'hôte même s'ils pointent vers la même machine.
Permissions et portées
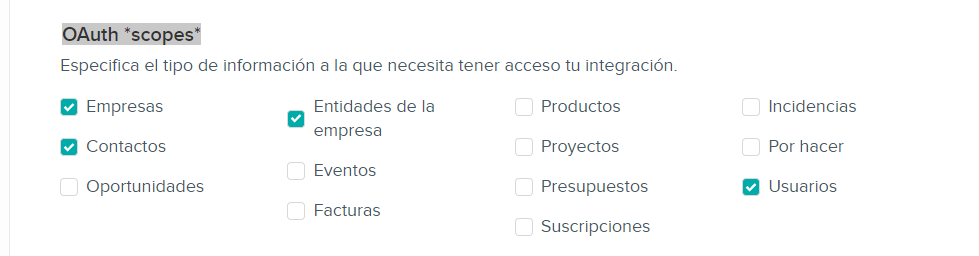
Teamleader attribue les portées par famille d'endpoints. Activez uniquement celles nécessaires pour les entités que cette installation doit sauvegarder. La documentation officielle confirme, par exemple, les portées users, deals, projects et invoices pour leurs endpoints respectifs.
Autoriser Backup Teamleader
- Saisissez le Client ID.
- Saisissez le Client Secret. Le champ masque la valeur par défaut.
- Cliquez sur Vérifier.
- Terminez l'autorisation dans la fenêtre de navigateur que l'application ouvre.
- Gardez Backup Teamleader ouvert en attendant le retour local vers
/callback. - Attendez le message de confirmation ou de vérification en attente.
Ne exposez pas le secret
N'envoyez pas le Client Secret par email, chat ou captures d'écran. Ne publiez pas config.ini ou les journaux pouvant contenir des données d'autorisation.
Liste de contrôle
- Le Client ID et le Client Secret proviennent de la bonne intégration.
- L'URI enregistrée est compatible avec l'écouteur local sur le port
5000et le chemin/callback. - L'intégration a les portées pour toutes les entités qui seront sauvegardées.
- Les deux champs sont remplis avant de cliquer sur Vérifier.
- L'application a continué l'autorisation ou affiché le détail de la vérification en attente.
- Aucune valeur réelle n'a été partagée dans des captures ou des issues.
Étape suivante
Retournez au guide de la première sauvegarde et préparez le dossier de destination.
Enviar incidencia